Domain detektivbüro.de kaufen?
Wir ziehen mit dem Projekt
detektivbüro.de um.
Sind Sie am Kauf der Domain
detektivbüro.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain detektivbüro.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
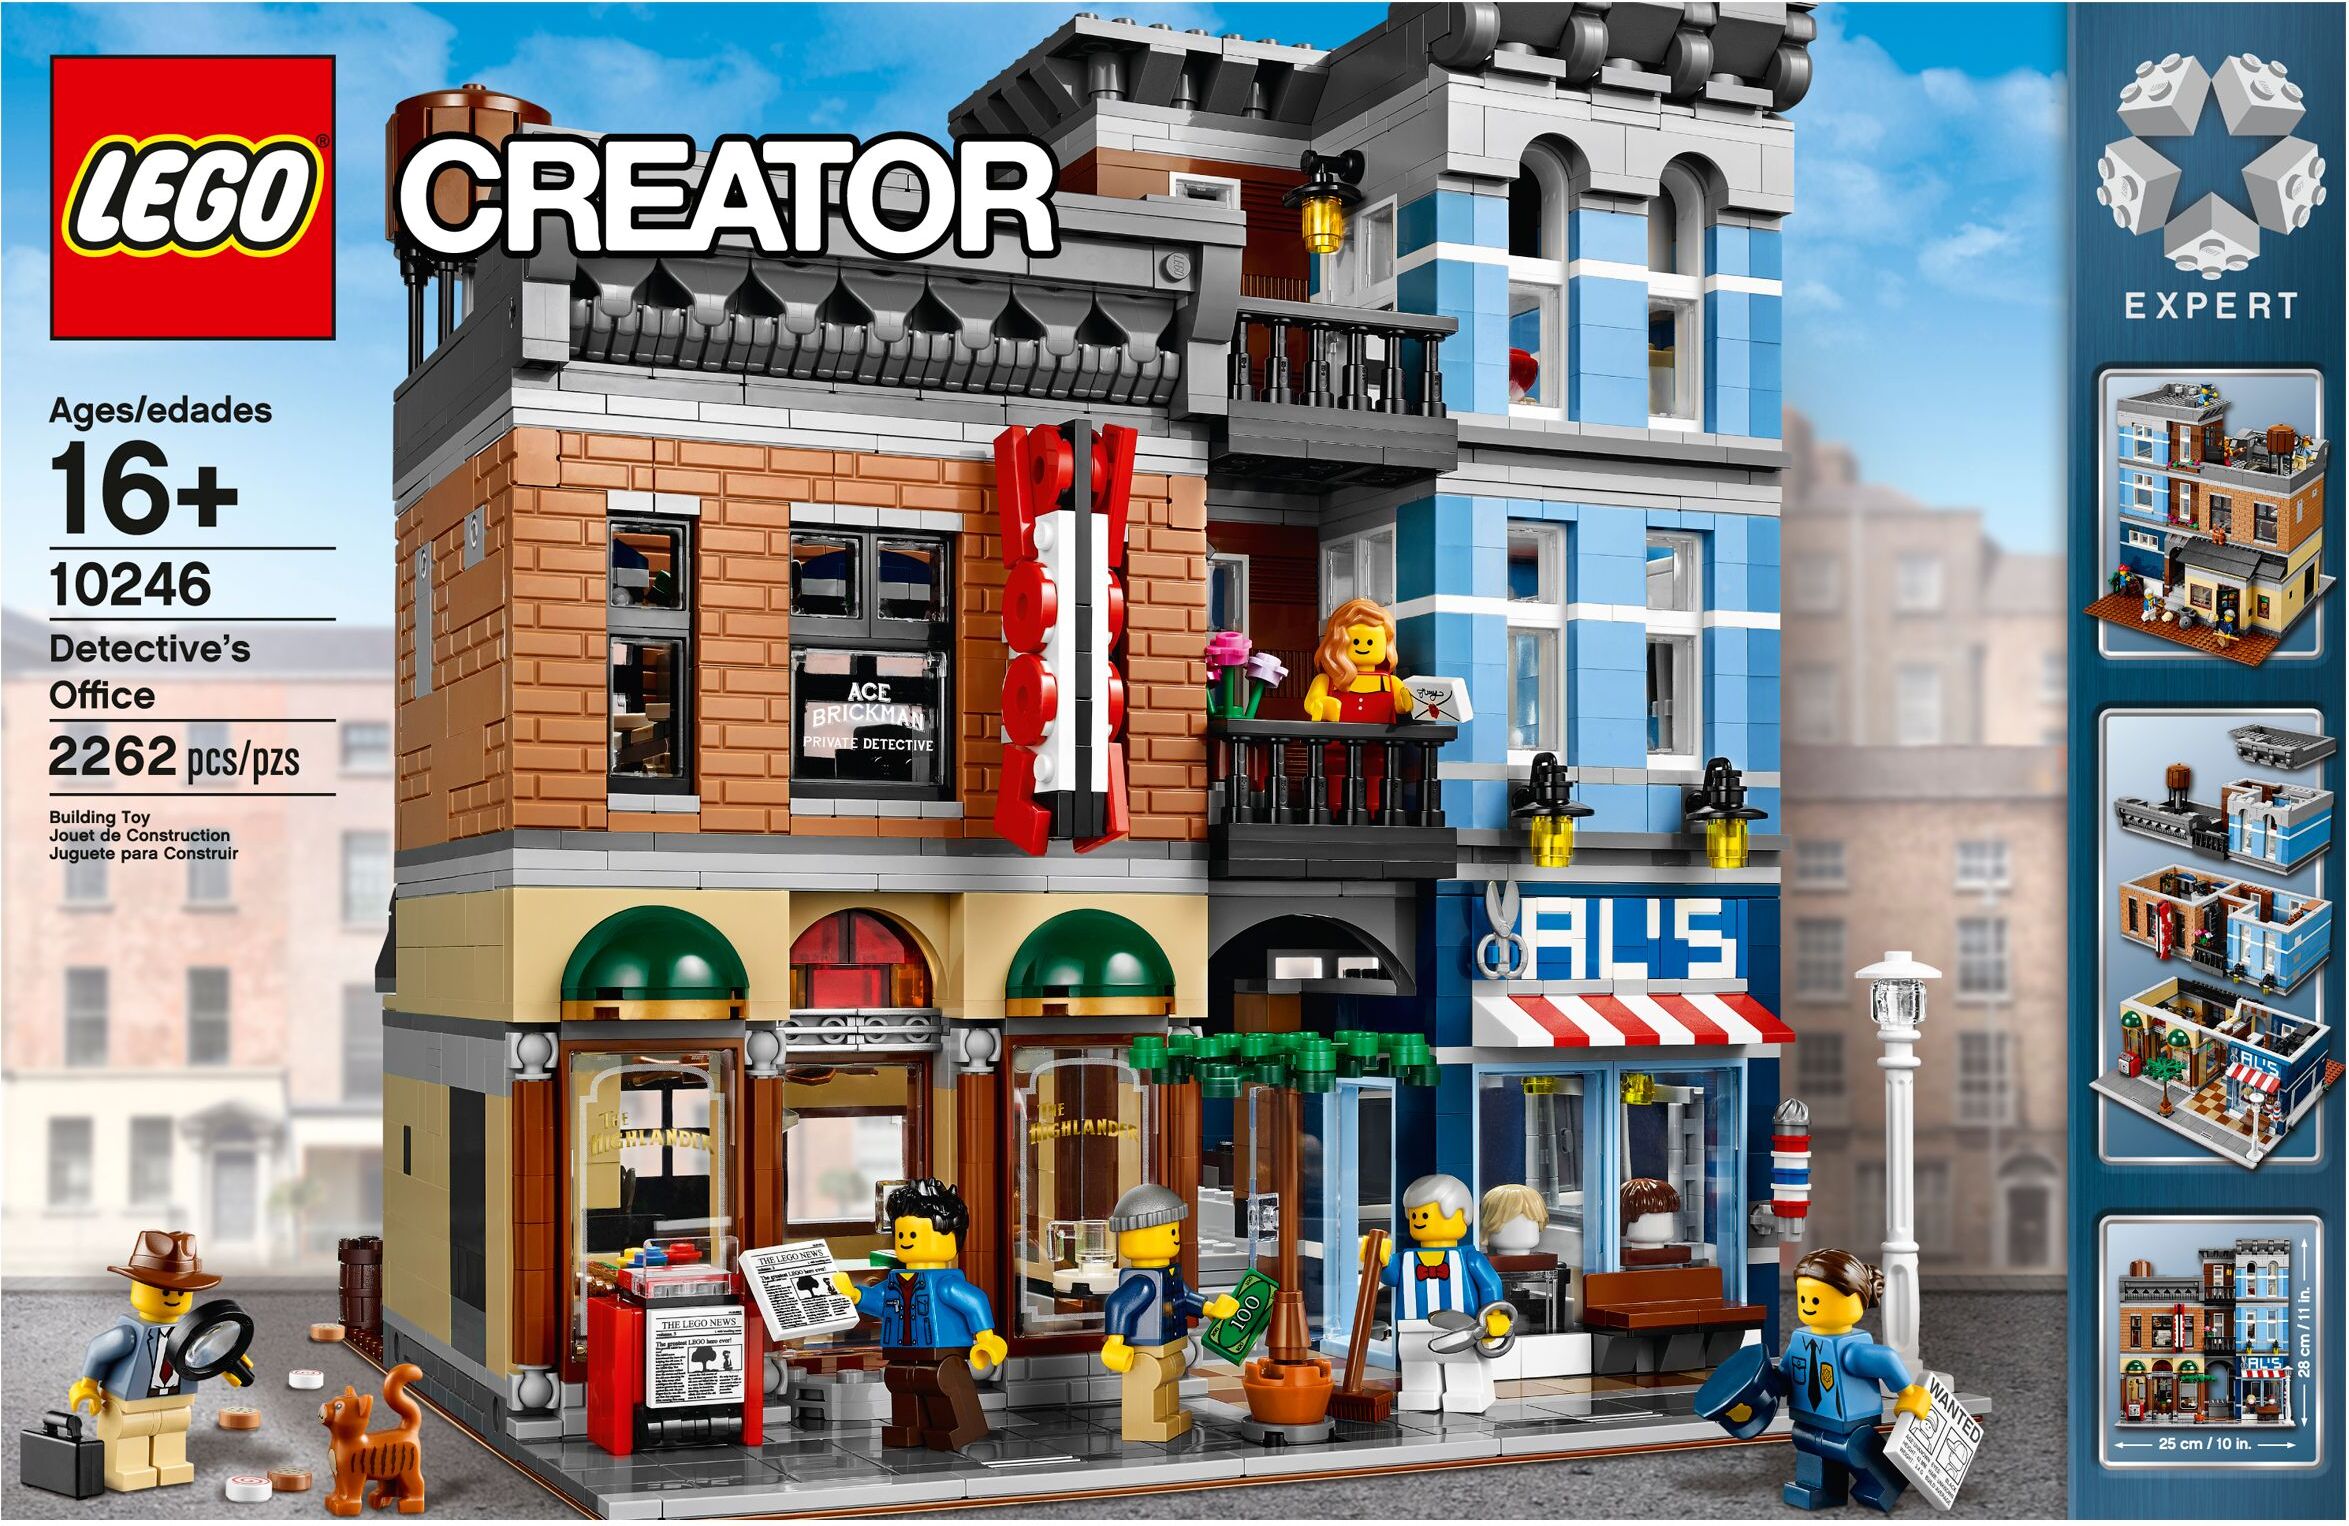
LEGO Creator Detektivbüro, Junge/Mädchen, MehrfarbenEntdecke mit dem tollen LEGO Creator Expert Detektivbüro voller einzigartiger Elemente und Überraschungen eine rätselhafte und abenteuerliche Welt! Entdecke die versteckten Hinweise und Überraschungen im Detektivbüro! Entdecke mit dem LEGO Creator Expert Detektivbüro eine rätselhafte und abenteuerliche Welt! Geh durch den offenen Torbogen in den Frisörladen, wo die Kunden auf ihren Stühlen vor dem großen Wandspiegel frisiert werden, während nebenan unter dem angenehmen Lufthauch des Deckenventilators Poolbillard und Darts gespielt wird. Begib dich in den ersten Stock, wo sich das Detektivbüro befindet. Der Schreibtisch ist mit Hinweisen übersät, ein Tresor enthält wichtige Beweise und in der Wand verbirgt sich ein Geheimfach. Geh dann in die angrenzende Toilette mit klassischer Kettenspülung, bevor du die Treppe zur gut ausgestatteten Küche hinaufsteigst, von der du auf die Dachterrasse gelangst, auf der sich ein großer Wasserturm befindet. Dieses allerneueste Set aus der LEGO Serie459,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Auzou Wolf - Ermittlung im Museum - deutsch 291250Bunte Post aus aller Welt Memo und Spurensuche für junge Ermittler. Im Wölfel-Museum ist ein Kunstwerk verschwunden. Das ist ein ... 1 x Wolf - Ermittlung im Museum - deutsch Sprache: deutsche Version Anleitung in: Typ: Brettspiel, Kinders13,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Die Ermittlung von Brandursachen, Fachbücher von Jörg CichaUmfassender Überblick Die vierte Auflage des Buches bietet einen umfassenden, allgemein verständlichen Überblick über die am häufigsten auftretenden Brandursachen. Aufgrund der grossen Variationsbreite von Brandursachen liegt ein Schwerpunkt auf dem brandtechnischen Ablauf der Brandentstehung, wobei auch seltene Fälle berücksichtigt sind. Die Inhalte Der Autor stellt ausführlich dar, wie am Schadensort die Brandausbruchstelle (BA-Stelle) ausfindig gemacht wird, wie man Brandursachen aufspürt, erkennt und nachweist, und wie auf weitere, objektiv mögliche Brandursachen geschlossen werden kann. Diese Erläuterungen werden durch praxisnahe Beispiele belegt. Fokus auf die Physik Der Verfasser lässt dabei Motive, Begehungsweisen, Täterverhalten usw. bewusst ausser Acht und beantwortet die Frage nach der Entstehung eines Brandes weitestgehend aus naturwissenschaftlicher Sicht, ohne rechtliche Wertungen vorzunehmen. Kennzahlen, Kenngrössen und Vierfarbfotos Eine Aufstellung von sicherheitstechnischen Kennzahlen und Kenngrössen von Gefährdungspotenzialen sowie eine Bildanlage mit 16 überwiegend vierfarbigen Fotos runden das Werk ab. Zielgruppenorientiertes Arbeitsmittel Das Buch ist sowohl als Arbeitsanleitung für den täglichen Polizeidienst, z. B. für alle Polizeibeamtinnen und -beamten im „Ersten Angriff“, als auch als Nachschlagewerk einsetzbar. Es eignet sich für Anfängerinnen und Anfänger der Brandsachbearbeitung. Auch Spezialistinnen und Spezialisten finden in der Darstellung interessante Erfahrungswerte, die sie zu Rate ziehen können.65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie können Ermittlungen effektiv und rechtskonform durchgeführt werden? Was sind die wichtigsten Schritte bei der Beweissicherung und Spurensicherung?
Ermittlungen können effektiv und rechtskonform durchgeführt werden, indem alle relevanten Informationen gesammelt, Zeugen befragt und Beweise gesichert werden. Die wichtigsten Schritte bei der Beweissicherung und Spurensicherung sind die Dokumentation des Tatorts, die Sicherung von Fingerabdrücken und DNA-Spuren sowie die Einholung von forensischen Gutachten. Es ist entscheidend, dass alle Maßnahmen nachvollziehbar dokumentiert werden, um die Rechtskonformität der Ermittlungen sicherzustellen. **

Wie beeinflusst die Spurensicherung die Ermittlungsarbeit in der Kriminalistik und Forensik? Welche Techniken und Methoden werden bei der Spurensicherung eingesetzt und wie können sie dazu beitragen, Verbrechen aufzuklären? Welche Rolle spielt die Spurensicherung bei der Beweissicherung und der Identifizierung von Tätern in verschiedenen Bereichen wie der
Die Spurensicherung ist ein entscheidender Schritt in der Ermittlungsarbeit, da sie dazu beiträgt, Beweise zu sichern und Verbrechen aufzuklären. Durch den Einsatz von Techniken wie Fingerabdruck- und DNA-Analyse können Spuren am Tatort gesichert und Täter identifiziert werden. In der Forensik werden auch Methoden wie Ballistik und forensische Entomologie eingesetzt, um Spuren zu analysieren und Täter zu überführen. Die Spurensicherung spielt eine wichtige Rolle bei der Beweissicherung und kann dazu beitragen, die Identität von Tätern in verschiedenen Bereichen wie der Kriminalistik und Forensik zu klären. **
Wie können bei der Spurensicherung am Tatort möglichst alle relevanten Hinweise gesammelt und gesichert werden, um eine erfolgreiche Ermittlung zu unterstützen?
Bei der Spurensicherung am Tatort sollten alle relevanten Hinweise systematisch dokumentiert, fotografiert und markiert werden. Es ist wichtig, keine Spuren zu verunreinigen und alle Beweismittel sorgfältig zu sichern. Zudem sollten alle Beteiligten geschult sein, um eine erfolgreiche Ermittlung zu unterstützen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Simba Scout Observation BoxBeobachtungsbox mit 360° drehbarem, höhenverstellbarem und ausziehbarem Okular, faltbarem Design, 6x Vergrößerungslinse sowie inklusive Trageriemen und Pinzette. Scout Observation Box ermöglicht Kindern, die Geheimnisse der Natur zu entdecken, indem Funde aus jedem Winkel in einer aufklappbaren, tragbaren Box untersucht werden können - geeignet ab 3+ Jahren. 360° drehbares Okular Höhenverstellbares, ausziehbares Okular 6x Vergrößerungslinse Faltbares Design Inklusive Trageriemen und Pinzette Geeignet für Kinder ab 3+ Ideal für praktisches Erkunden und die Nahbetrachtung kleiner Details.10,01 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
LEGO Creator Detektivbüro, Junge/Mädchen, MehrfarbenEntdecke mit dem tollen LEGO Creator Expert Detektivbüro voller einzigartiger Elemente und Überraschungen eine rätselhafte und abenteuerliche Welt! Entdecke die versteckten Hinweise und Überraschungen im Detektivbüro! Entdecke mit dem LEGO Creator Expert Detektivbüro eine rätselhafte und abenteuerliche Welt! Geh durch den offenen Torbogen in den Frisörladen, wo die Kunden auf ihren Stühlen vor dem großen Wandspiegel frisiert werden, während nebenan unter dem angenehmen Lufthauch des Deckenventilators Poolbillard und Darts gespielt wird. Begib dich in den ersten Stock, wo sich das Detektivbüro befindet. Der Schreibtisch ist mit Hinweisen übersät, ein Tresor enthält wichtige Beweise und in der Wand verbirgt sich ein Geheimfach. Geh dann in die angrenzende Toilette mit klassischer Kettenspülung, bevor du die Treppe zur gut ausgestatteten Küche hinaufsteigst, von der du auf die Dachterrasse gelangst, auf der sich ein großer Wasserturm befindet. Dieses allerneueste Set aus der LEGO Serie459,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Auzou Wolf - Ermittlung im Museum - deutsch 291250Bunte Post aus aller Welt Memo und Spurensuche für junge Ermittler. Im Wölfel-Museum ist ein Kunstwerk verschwunden. Das ist ein ... 1 x Wolf - Ermittlung im Museum - deutsch Sprache: deutsche Version Anleitung in: Typ: Brettspiel, Kinders13,49 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Die Ermittlung von Brandursachen, Fachbücher von Jörg CichaUmfassender Überblick Die vierte Auflage des Buches bietet einen umfassenden, allgemein verständlichen Überblick über die am häufigsten auftretenden Brandursachen. Aufgrund der grossen Variationsbreite von Brandursachen liegt ein Schwerpunkt auf dem brandtechnischen Ablauf der Brandentstehung, wobei auch seltene Fälle berücksichtigt sind. Die Inhalte Der Autor stellt ausführlich dar, wie am Schadensort die Brandausbruchstelle (BA-Stelle) ausfindig gemacht wird, wie man Brandursachen aufspürt, erkennt und nachweist, und wie auf weitere, objektiv mögliche Brandursachen geschlossen werden kann. Diese Erläuterungen werden durch praxisnahe Beispiele belegt. Fokus auf die Physik Der Verfasser lässt dabei Motive, Begehungsweisen, Täterverhalten usw. bewusst ausser Acht und beantwortet die Frage nach der Entstehung eines Brandes weitestgehend aus naturwissenschaftlicher Sicht, ohne rechtliche Wertungen vorzunehmen. Kennzahlen, Kenngrössen und Vierfarbfotos Eine Aufstellung von sicherheitstechnischen Kennzahlen und Kenngrössen von Gefährdungspotenzialen sowie eine Bildanlage mit 16 überwiegend vierfarbigen Fotos runden das Werk ab. Zielgruppenorientiertes Arbeitsmittel Das Buch ist sowohl als Arbeitsanleitung für den täglichen Polizeidienst, z. B. für alle Polizeibeamtinnen und -beamten im „Ersten Angriff“, als auch als Nachschlagewerk einsetzbar. Es eignet sich für Anfängerinnen und Anfänger der Brandsachbearbeitung. Auch Spezialistinnen und Spezialisten finden in der Darstellung interessante Erfahrungswerte, die sie zu Rate ziehen können.65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Recherche und Design, Fachbücher von Simon SeivewrightDas Fachbuch "Mode Design Basics: Recherche und Design" von Simon Seivewright bietet eine umfassende Einführung in die Welt des Modedesigns. Es beleuchtet, wie erfolgreiche Modedesigner ihre Entwürfe entwickeln, Materialien auswählen und Schnitte gestalten. Anhand zahlreicher Beispiele und Interviews werden Inspirationsquellen wie Geschichte, Musik und Ethnologie untersucht. Zudem werden grundlegende Konzepte wie Farblehre und Marktgesetze erläutert. Der praktische Aspekt des Designs wird ebenfalls behandelt, indem gezeigt wird, wie verschiedene Elemente harmonisch kombiniert werden können, um den eigenen Entwürfen Leben einzuhauchen. Dieses Buch ist eine wertvolle Ressource für alle, die sich für Modedesign interessieren und ihre kreativen Fähigkeiten weiterentwickeln möchten.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie können Ermittlungen effektiv und rechtskonform durchgeführt werden? Was sind die wichtigsten Schritte bei der Beweissicherung und Spurensicherung?
Ermittlungen können effektiv und rechtskonform durchgeführt werden, indem alle relevanten Informationen gesammelt, Zeugen befragt und Beweise gesichert werden. Die wichtigsten Schritte bei der Beweissicherung und Spurensicherung sind die Dokumentation des Tatorts, die Sicherung von Fingerabdrücken und DNA-Spuren sowie die Einholung von forensischen Gutachten. Es ist entscheidend, dass alle Maßnahmen nachvollziehbar dokumentiert werden, um die Rechtskonformität der Ermittlungen sicherzustellen. **
-
Wie beeinflusst die Spurensicherung die Ermittlungsarbeit in der Kriminalistik und Forensik? Welche Techniken und Methoden werden bei der Spurensicherung eingesetzt und wie können sie dazu beitragen, Verbrechen aufzuklären? Welche Rolle spielt die Spurensicherung bei der Beweissicherung und der Identifizierung von Tätern in verschiedenen Bereichen wie der
Die Spurensicherung ist ein entscheidender Schritt in der Ermittlungsarbeit, da sie dazu beiträgt, Beweise zu sichern und Verbrechen aufzuklären. Durch den Einsatz von Techniken wie Fingerabdruck- und DNA-Analyse können Spuren am Tatort gesichert und Täter identifiziert werden. In der Forensik werden auch Methoden wie Ballistik und forensische Entomologie eingesetzt, um Spuren zu analysieren und Täter zu überführen. Die Spurensicherung spielt eine wichtige Rolle bei der Beweissicherung und kann dazu beitragen, die Identität von Tätern in verschiedenen Bereichen wie der Kriminalistik und Forensik zu klären. **
-
Wie können bei der Spurensicherung am Tatort möglichst alle relevanten Hinweise gesammelt und gesichert werden, um eine erfolgreiche Ermittlung zu unterstützen?
Bei der Spurensicherung am Tatort sollten alle relevanten Hinweise systematisch dokumentiert, fotografiert und markiert werden. Es ist wichtig, keine Spuren zu verunreinigen und alle Beweismittel sorgfältig zu sichern. Zudem sollten alle Beteiligten geschult sein, um eine erfolgreiche Ermittlung zu unterstützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.